Cyber-Lage nach Branche
Die aktuelle Bedrohungslage — einmal im Querschnitt (Wochenlage) und einmal je Branche zugespitzt: Welche Angriffe, Vorfälle und Schwachstellen treffen deinen Sektor gerade?
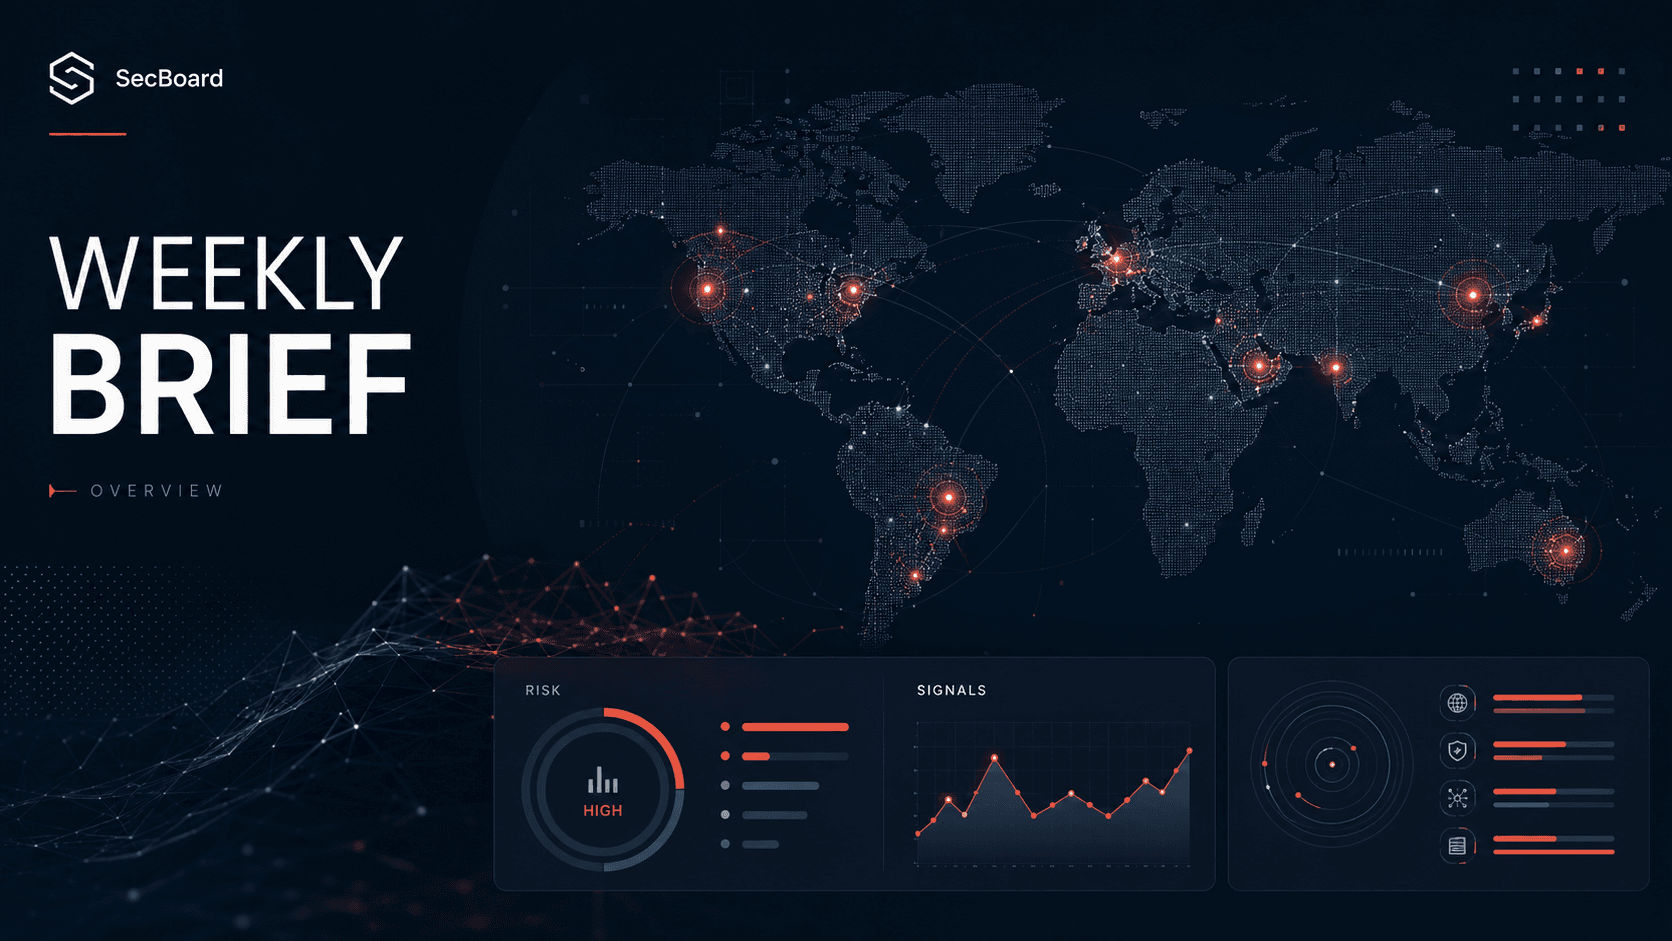
Wochenlage KW39: Zero-Days, kritische RCEs und aktive Ausnutzung
Die KW39 war geprägt von der aktiven Ausnutzung kritischer Schwachstellen, darunter eine Zero-Day-Kette in Chrome und Windows durch chinesische APT-Akteure. Mehrere Remote Code Execution (RCE)-Schwachstellen in weit verbreiteten Produkten wie PaperCut, F5 BIG-IP APM und Check Point Quantum Gateways erfordern umgehende Aufmerksamkeit. Besonders hervorzuheben ist die hohe Anzahl an KEV-Einträgen, die auf eine reale Bedrohungslage hinweisen und schnelle Patches erfordern. Organisationen sollten ihre Patch-Management-Prozesse überprüfen und auf die genannten Produkte fokussieren.
Branchen
Energie & Versorger
Strom, Gas, OT/ICS, SCADA & Smart Grid
Finanzen & Banking
Banking, FinTech, Zahlungsverkehr & Cyber-Versicherung
Behörden & E-Gov
E-Government, Bundesbehörden & Verwaltung
Militär & Verteidigung
Streitkräfte, Rüstung, NATO & Cyber Defense
Telekommunikation
ISP, 5G, SS7 & Netzbetreiber
Healthcare & Pharma
Gesundheitswesen & Pharma
Mobilität
Bahn, Luftfahrt, Schifffahrt, Logistik & Fahrzeuge